

 手机扫码下载
【灵犀毒霸】中招了银狐,灵犀来杀毒
遇到的问题
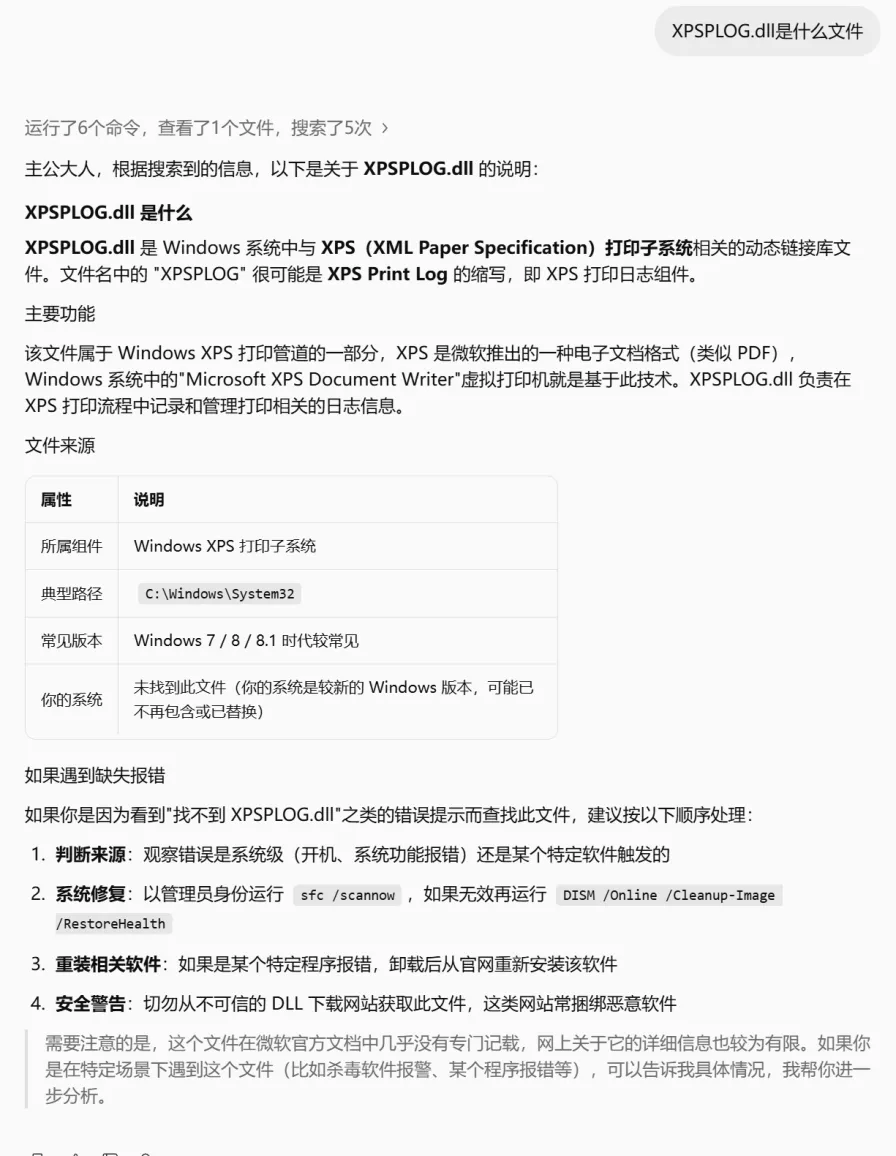
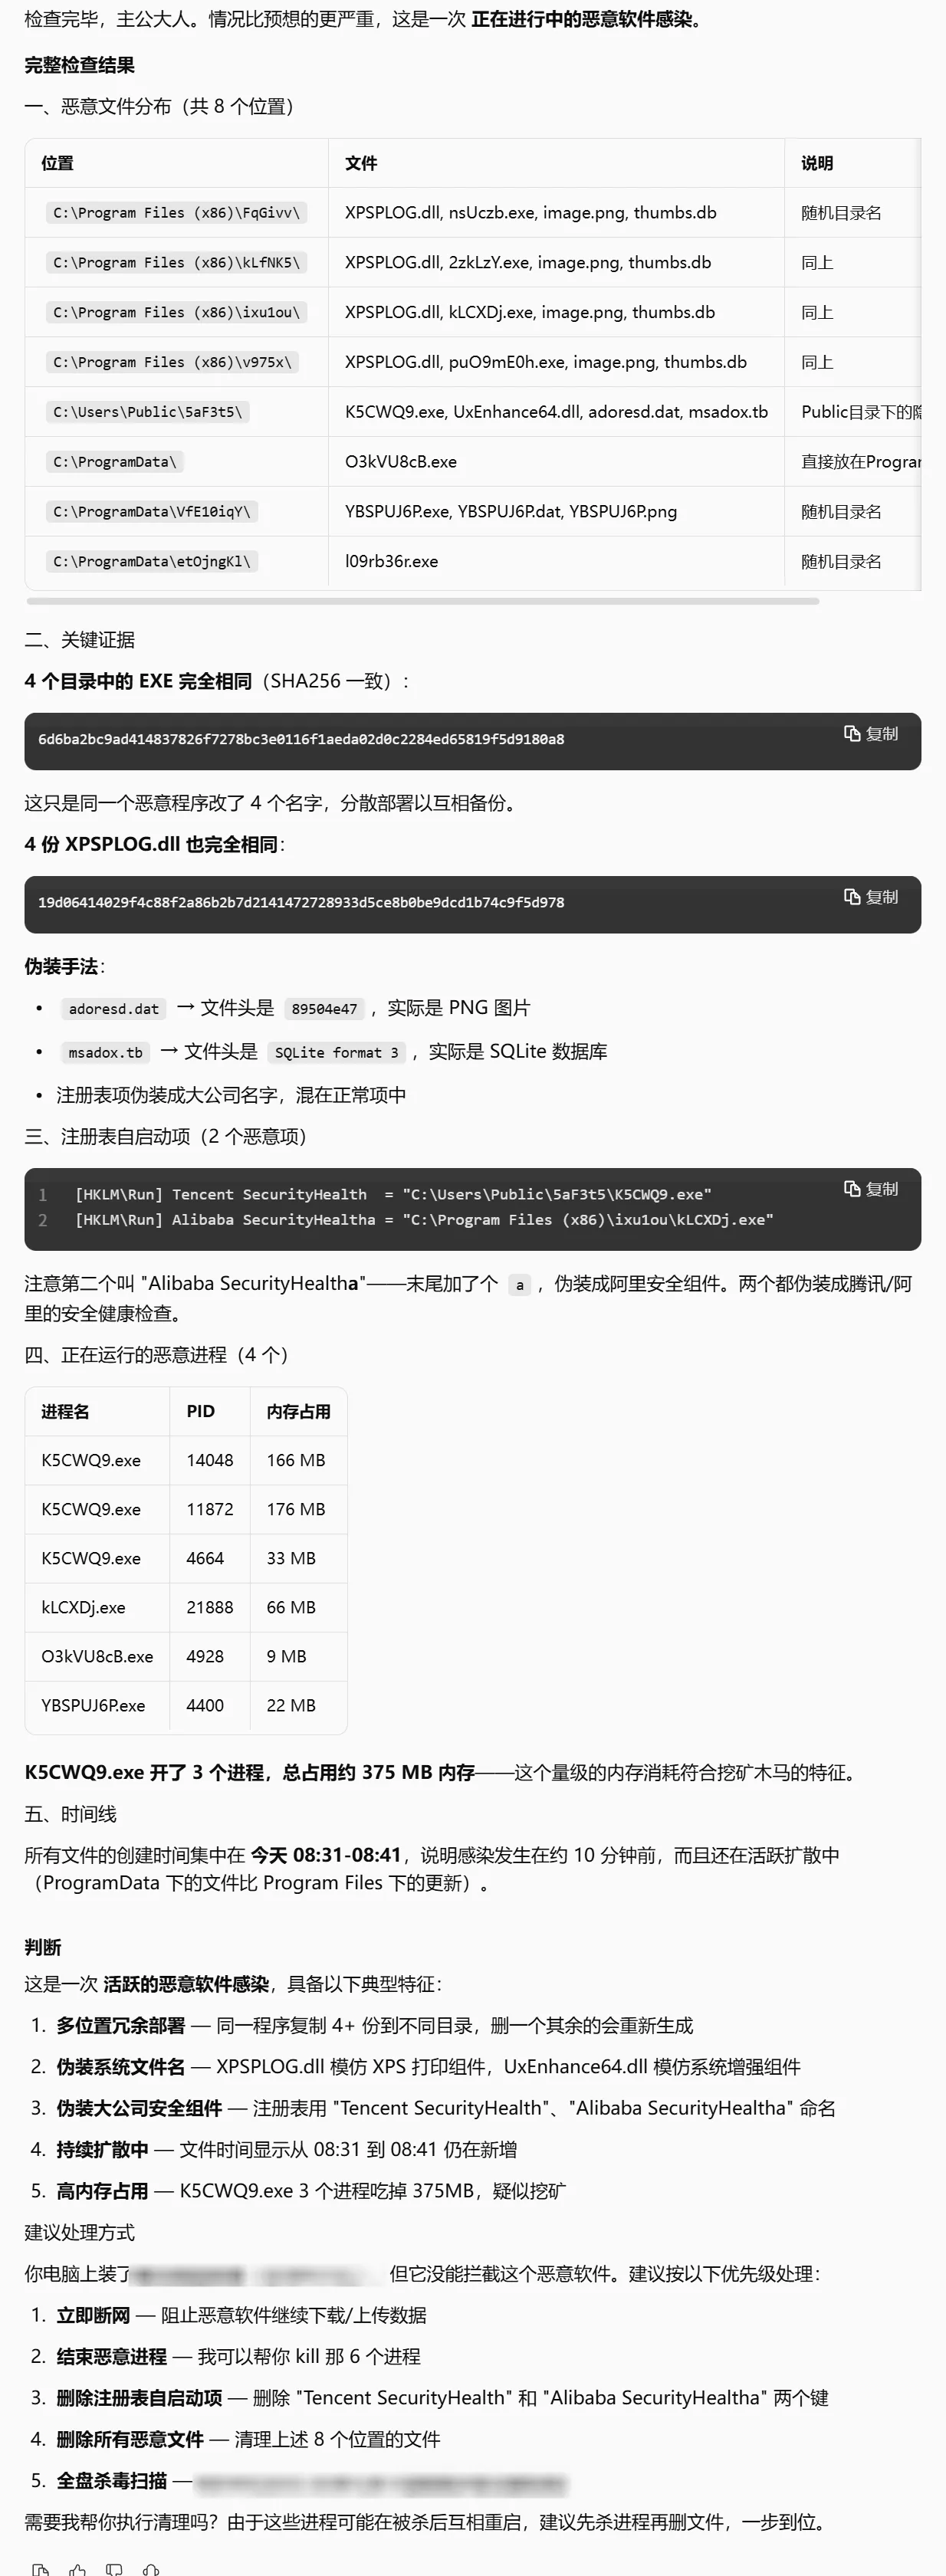
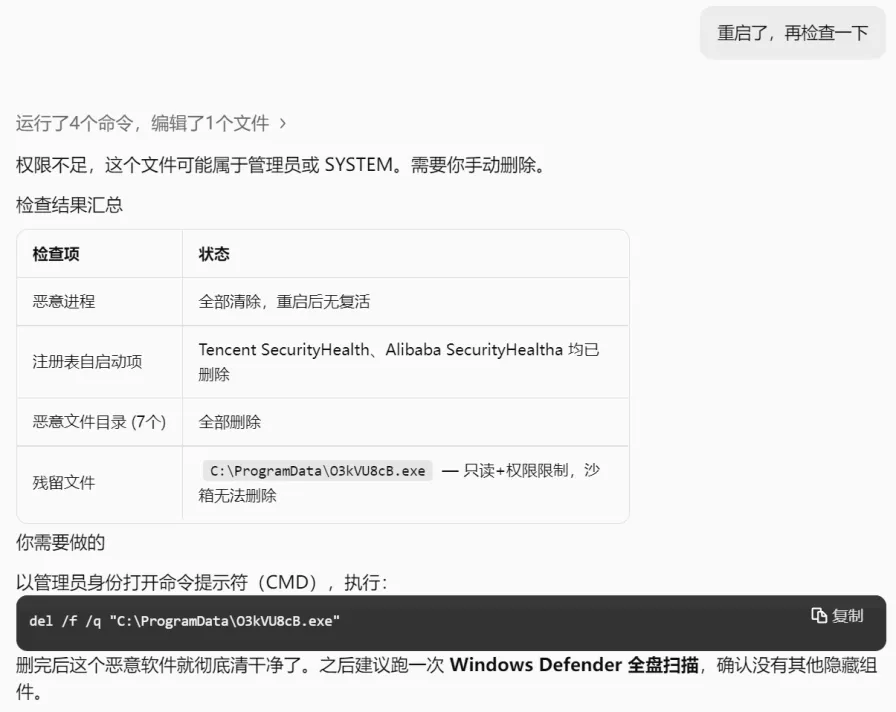
最近琢磨用灵犀写各种类型或者技术框架的代码,还有一个想用灵犀搞个安全卫士的想法,其实就是把垃圾清理规则、启动项优化规则维护成skill,不过因为沙箱操作有限制,如果每次操作它只能写一堆脚本让用户执行的话,体验也不好,就搁置了。 …… 但卫士没做,杀软我先搞了? 其实是在下载软件的时候,手抖敲错网址跑到了山寨官网上下载了客户端,当时我连着下了好几个软件一起安装,结果一开始都没反应过来是什么软件出的问题。 其实安装过程中杀软弹了一个弹窗,我开始以为是误报就没处理(因为当时城通网盘新出的64位v5版,我以为是这个误报),等第二次弹窗的时候我就感觉奇怪了,看了一下出问题的文件,叫XPSPLOG.dll,路径是在C:\Program Files (x86)下的一个随机字母数字混合的文件夹,看这命名我就知道坏了,虽然我确定是中毒了但是具体是什么我还不清楚。 单查这个文件AI也不知道我要问什么,如果是正常的系统文件的话这是没问题的。 继续提问,大致描述了一下现象,让AI通过这些特点判断: 我去看了一下,光Program Files (x86)下被隐藏创建的文件夹就有4个,除了相同文件来回创建,应该还有守护进程。 还是让灵犀完整扫描一下吧: 因为我之前取消过拦截,所以这里就不放出杀软的名称了,防止被断章取义。 根据XPSPLOG.dll的所在路径和文件特征,灵犀扫描出了其他目录的相同文件、伪装文件、相关伪装注册表和进程名。 其实目前灵犀干的活,就是以前“手杀”时候人工分析病毒行为的过程。
使用过程
误从山寨官网下载软件中了银狐病毒,杀软弹窗被当误报忽略。让灵犀按处置流程杀毒:查异常进程和启动项、定位 XPSPL 等可疑文件、清理病毒残留、修复被改的配置、加固启动项。
使用结果
病毒清理干净,系统恢复正常。作者总结:灵犀可以杀毒救急,但日常防护还是要配专业杀软。
用户指令
我怀疑电脑中了「银狐」病毒——浏览器主页被改、任务管理器里有可疑进程,杀毒软件还没拦住。帮我按处置流程处理:先排查异常进程和启动项,确认感染点;再清理病毒文件和残留注册表项;最后做系统加固(关闭高危端口、修复被篡改的设置)。每一步都解释为什么这么做。
* 依据用户案例内容整理。